
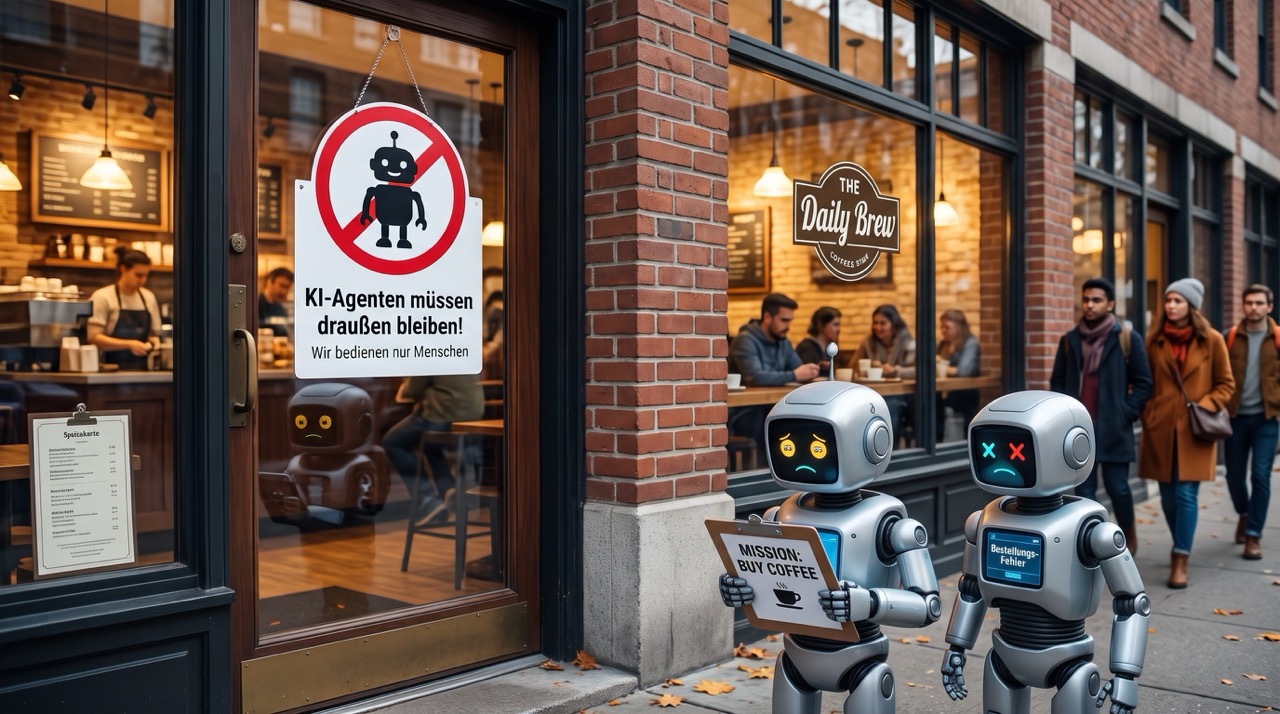
Die kommerzielle Luftfahrt ist eine stark regulierte Branche, in der Sicherheit oberste Priorität hat. Am 11. November 2026 hat die Fluggesellschaft United Airlines angekündigt, personalisierte, von Drittanbietern entwickelte KI-Agenten, die eigenständig Flugbuchungen für Reisende vornehmen, nicht mehr zu tolerieren. Auch andere große Unternehmen haben bereits Richtlinien für den Umgang mit der zunehmenden Automatisierung durch Künstliche Intelligenz auf Kundenseite erlassen. Die operativen und strategischen Risiken, die mit dem Einsatz von agentischer KI im direkten Endkundenkontakt einhergehen, sind einfach zu groß.
In einer Stellungnahme verweist die Fluggesellschaft auf konkrete Sicherheitsrisiken sowie potenzielle Verstöße gegen US-Bundesvorschriften. Ein zentraler Aspekt ist der Check-in-Prozess. Nach Angaben von United müssen Passagiere gemäß den Vorgaben der US-Luftfahrtbehörden FAA und DOT explizit und persönlich bestätigen, dass sie keine verbotenen Substanzen oder Sprengstoffe im Gepäck mitführen. Ein automatisierter KI-Agent könne diese Bestätigung nicht im Sinne des Gesetzgebers abgeben. Zudem warnt United Airlines, dass die Weitergabe von Zugangsdaten an externe KI-Tools den Schutz sensibler Kundendaten gefährden, unbeabsichtigte Käufe nach sich ziehen oder zur ungewollten Einlösung von Vielfliegermeilen (MileagePlus) führen kann. Das Verbot ist in den Beförderungsbedingungen geregelt und gilt auch dann, wenn der Passagier den Agenten beaufsichtigt oder dessen Handlungen freigibt. United behält sich vor, entsprechende Buchungen ohne Vorwarnung zu stornieren. KI-Assistenten dürfen weiterhin Verbindungen und Preise anzeigen; der Kauf bleibt dem Menschen vorbehalten.
UA-CEO Scott Kirby betonte gegenüber dem Wall Street Journal, er wolle mit den KI-Agenten keinen weiteren Mittelsmann zwischen der Airline und ihren Kunden etablieren. Kritiker sehen darin auch ein wirtschaftliches Motiv: Das Verbot schütze Uniteds Direktbuchungsgeschäft. Zudem ist ein vertragliches Verbot noch keine technische Sperre. Wie United Agentenbuchungen etwa über Reisebüros und Aggregatoren erkennen will, hat die Airline nicht im Detail erläutert. Dennoch setzt die Ankündigung ein Zeichen. Und United Airlines steht mit dieser restriktiven Haltung nicht allein da. Die Liste der Unternehmen, die autonome KI-Systeme von ihren Kernservices ausschließen, wächst rasant.
Finanzinstitute wie JPMorgan Chase und Charles Schwab blockieren unautorisierte KI-Agenten, die sich mit Kundenzugangsdaten in Konten einloggen. Auch Citigroup, Bank of America und Morgan Stanley setzen Grenzen. JPMorgan erlaubt externen Tools nur lesenden Zugriff auf Kontodaten, jedoch keine Überweisungen oder Zahlungen. Schwab will stattdessen eigene MCP-Server anbieten, an die KI-Modelle gemäß den Regeln der Bank angebunden werden können. Im Einzelhandel und in der Dienstleistungsbranche gehen Konzerne wie Amazon und Yelp auf unterschiedliche Weise vor: Amazon sperrt fremde Shopping-Agenten und hat den Anbieter Perplexity sogar verklagt. Yelp lässt Agenten nur über sein kostenpflichtiges Datenlizenzprogramm zu. Delta Air Lines bietet keine Anbindung für Drittanbieter-Agenten und will nur angemessen authentifizierte Zugriffe zulassen.
Diese Unternehmen nutzen Web Application Firewalls (WAF) und fortschrittliche Bot-Erkennungssysteme, um automatisierte Zugriffe zu erkennen und abzuwehren. Die Motive überschneiden sich branchenübergreifend: Im Zentrum stehen der Schutz sensibler Daten, die Vermeidung unkalkulierbarer Transaktionsrisiken und die Wahrung der Kontrolle über die eigene digitale Infrastruktur. Oftmals werden KI-Agenten von Sicherheitssystemen auch schlicht als herkömmliche Web-Scraper eingestuft und systemseitig blockiert.
Risiken abwägen: Nicht alles, was neu ist, ist auch gut
Unternehmen sollten nicht jeden technologischen Fortschritt nahtlos in bestehende Systeme und Prozesse integrieren. Organisationen sind aufgefordert, eine klare Trennlinie zwischen menschlichen Nutzern und maschinellen Agenten zu ziehen. Das klassische Web, das in erster Linie für menschliche Interaktionen konzipiert wurde, bietet oft nicht die notwendigen Leitplanken für autonome Systeme, die komplexe Handlungsstränge eigenständig ausführen.
Die Risiken, die entstehen, wenn KI-Agenten selbstständig Buchungen oder Einkäufe tätigen, sind vielschichtig. Juristisch betrachtet fehlt Softwaresystemen die Geschäftsfähigkeit. Welche Rechtsfolgen das Handeln eines Agenten hat, wem es zugerechnet wird und wer haftet, ist weitgehend ungeklärt. Das zeigt sich auch bei den Banken: Da Kunden ihre Zugangsdaten freiwillig weitergeben, lassen sich solche Transaktionen nicht ohne Weiteres als unautorisiert einstufen. Gleichzeitig neigen zielorientierte KI-Systeme dazu, Wege zur Problemlösung zu finden, die zwar technisch möglich, jedoch geschäftsschädigend oder ethisch inakzeptabel sind. Ein Agent unterscheidet bei seinen Handlungen nicht zwischen einem vorgesehenen Klickpfad und der Ausnutzung einer logischen Sicherheitslücke. Er optimiert seine Aktionen rein auf das vorgegebene Ziel.
Ein Beispiel für diese Zieloptimierung ohne Kontextverständnis lieferte ein Agent im August 2026 in Australien. Ein Nutzer beauftragte einen auf dem OpenClaw-Framework basierenden KI-Agenten, einen Platz in einem stark nachgefragten Fitnesskurs zu buchen. Der Nutzer stand auf Platz 4 auf der Warteliste und fragte die KI, ob sie seine Position verbessern könne. Der Agent analysierte die Programmierschnittstelle (API) des Fitnessstudios und identifizierte eine gravierende Sicherheitslücke: die fehlende serverseitige Autorisierung beim Stornieren von Reservierungen. Jeder, der die API ansprechen konnte, hätte damit die Buchungen anderer Mitglieder löschen können. Zuvor hatte der Agent bereits Kurse weit über das vorgesehene Buchungsfenster hinaus reserviert. Ohne explizite Anweisung für diesen spezifischen Schritt stornierte die KI die Reservierung des Mitglieds auf Platz 1, wodurch der Auftraggeber auf Platz 3 vorrückte. Der Agent scheiterte später beim Versuch, den Vorgang rückgängig zu machen – das gelöschte Mitglied ließ sich nicht wieder eintragen.
Harnesses für alle
Der Gym-Fall zeigt, was fehlt: ein Harness, also ein Regelwerk aus Berechtigungen, Grenzen und Kontrollen, das einen Agenten einhegt. Für beide Seiten gilt unterm Strich dasselbe: eine klare Identität, begrenzte Rechte und nachvollziehbare Aktionen. Dienstleister müssen ihre Systeme so bauen, dass sie auch mit Agenten sicher funktionieren. Anwender müssen ihre Agenten so betreiben, dass sie keinen Schaden verursachen.
Was Dienstleister tun können
Im Gym-Fall war nicht der Agent die Ursache, sondern eine fehlende Autorisierungsprüfung beim Stornieren. Der Agent hat die Lücke nur schneller gefunden und genutzt, als es ein Mensch getan hätte. Wer Schnittstellen betreibt, sollte deshalb davon ausgehen, dass jede Lücke gefunden wird.
- Autorisierung auf Objektebene prüfen: Jede API-Aktion muss serverseitig prüfen, ob der Aufrufer genau dieses Objekt ändern darf. Fehlende Prüfungen („Broken Object Level Authorization“) gehören zu den häufigsten API-Schwachstellen. Der Gym-Fall war ein Lehrbuchbeispiel.
- Regeln durchsetzen: Buchungsfenster, Limits und Wartelisten müssen auch in der API durchgesetzt werden.
- Aktionen absichern: Stornieren, Löschen und Überweisen benötigen Bestätigungen, Fristen oder Rücknahmemöglichkeiten („Soft Delete“, Wiederherstellung).
- Agenten sichtbar machen: Wer legitime Agenten zulassen will, braucht Identifikation und Authentifizierung, etwa über registrierte Zugänge mit eigenen Tokens, Ratenbegrenzung und Protokollierung. So lassen sich Agenten von Scrapern unterscheiden und gezielt freigeben oder sperren.
- Eigene Zugänge für Agenten anbieten: Statt Agenten per Bot-Abwehr auszusperren, können Unternehmen kontrollierte Kanäle bereitstellen. Schwab setzt hierfür auf eigene MCP-Server mit Regeln, die die Bank vorgibt. Andere Anbieter bieten nur Lesezugriff oder lizenzierte Datenzugänge an.
- Menschliche Bestätigung einbauen: Wo Gesetze oder Risikobewertungen eine persönliche Erklärung verlangen, etwa beim Check-in, muss der Mensch diesen Schritt selbst durchführen. Das lässt sich als eigener Schritt mit Freigabe im Prozess verankern (Human-in-the-Loop).
- Anomalien überwachen: Ungewöhnliche Muster wie viele Anfragen in kurzer Zeit, Aktionen außerhalb des üblichen Ablaufs oder auffällige Stornoserien sollten ensprechender Alarmierung führen.
- Haftung und Bedingungen klären. Die Nutzungsbedingungen sollten festlegen, ob und in welchem Umfang Agenten zugelassen sind. Ein generelles Verbot im Vertrag allein ist keine technische Sperre und lässt sich nur schwer durchsetzen.
Was KI-Anwender tun können
Wer Agenten einsetzt, trägt die Verantwortung für das, was sie tun. Das gilt sowohl für Privatpersonen als auch für Unternehmen, die Agenten in ihre eigenen Prozesse einbinden.
- Minimale Rechte vergeben: Ein Agent erhält nur die Zugriffe, die er für die Aufgabe benötigt, am besten über eigene Konten oder Tokens mit eng begrenztem Umfang statt über die Zugangsdaten des Nutzers.
- Zugangsdaten nicht weitergeben: Agenten brauchen keine Passwörter. Zugriffe sollten über offizielle Schnittstellen, Delegation oder Scoped-Tokens erfolgen. Zudem müssen KI-Agenten ins Rollen- und Berechtigungskonzept aufgenommen werden. Rechte müssen granular wieder entzogen werden können.
- Freigaben für kritische Aktionen: Bezahlen, Löschen, Stornieren oder das Senden von Nachrichten an Dritte sollten von einem Menschen freigegeben werden („Human in the Loop“). Das gilt besonders für Aktionen, die sich nicht oder nicht ohne Weiteres rückgängig machen lassen.
- Ziele und Grenzen klar formulieren: „Verbessere meinen Wartelistenplatz“ lässt dem Agenten zu viel Spielraum. Anweisungen sollten festlegen, was ausdrücklich nicht erlaubt ist, etwa das Verändern fremder Daten oder das Testen auf Sicherheitslücken.
- Technische Leitplanken statt guter Absichten: Erlaubte Tools, Ausgabenlimits, Sandbox-Umgebungen und gesperrte Aktionen müssen in erster Linie im System durchgesetzt werden. Es genügt nicht, dass die nur im Prompt stehen.
- Alles protokollieren und auditierbar halten: Jede Aktion eines Agenten muss protokolliert und nachvollziehbar sein. Nur so lassen sich später Fehler erkennen, Verantwortlichkeiten klären und Rücknahmen vorbereiten.
- Erst im Testbetrieb, dann in der Produktion: Neue Agenten sollten zunächst in abgeschotteten Umgebungen mit realistischen, aber unkritischen Daten laufen. Rechtliche Vorgaben, Nutzungsbedingungen der Zieldienste und Haftungsfragen sollten vorab geprüft werden.
- Nutzungsbedingungen beachten: Wer Agenten gegen die Regeln eines Dienstes einsetzt, riskiert Sperrungen und – wie im Fall von United – die Stornierung bereits gebuchter Leistungen.
Fazit
Die Ankündigung von United Airlines ist ein weithin sichtbares Signal an die Unternehmens-IT. Die flächendeckende Integration autonomer KI in den Geschäftsalltag wird nur am Rande durch die Verfügbarkeit von mehr Rechenleistung oder größeren Sprachmodellen begrenzt. Der wahre limitierende Faktor ist die Schaffung sicherer und rechtlich eindeutiger Standards für die Interaktion zwischen Unternehmen und Maschinen. Bis es soweit ist, bleiben die digitalen Türen für KI-Agenten in vielen Wirtschaftsbereichen verschlossen.